Vibecodovali jste si aplikaci? Tohle zkontrolujte, než ji pustíte do firmy
Pět oblastí, ve kterých aplikace psané pomocí AI nejčastěji skrývají rizika. A jak si je zkontrolovat, i když nejste vývojář.
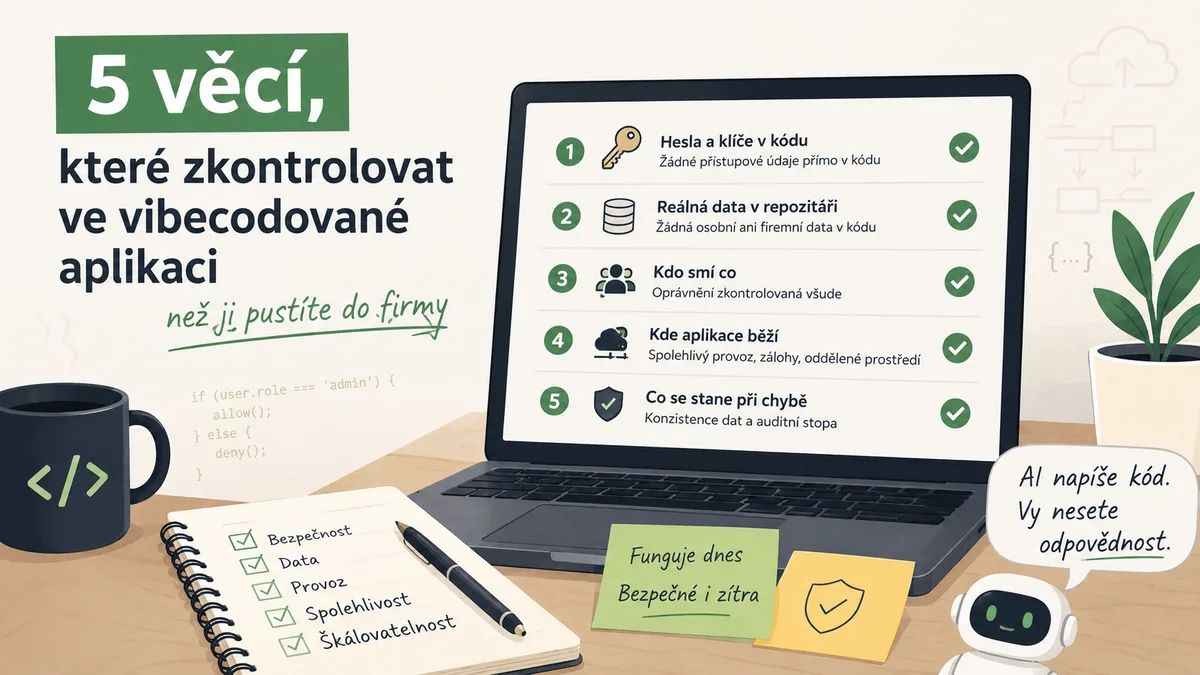
Stále častěji se mi ozývají firmy se stejným příběhem. Majitel nebo někdo z vedení si v Claude Code, Cursoru nebo Codexu postavil aplikaci, která opravdu funguje. Řeší reálný problém, lidé ji používají a teď přichází otázka, jestli je bezpečné ji napojit na ostrá data, pustit k zákazníkům nebo na ní postavit další růst.
Z auditů, které pro firmy dělám, se opakuje pět oblastí, kde se problémy schovávají nejčastěji. U každé popíšu, čeho se týká, a přidám prompt, kterým si ji můžete zkontrolovat sami ve stejném nástroji, ve kterém jste aplikaci psali.
1. Hesla a klíče přímo v kódu
Když AI při vývoji potřebuje připojit databázi, e-mail nebo platební bránu, ráda napíše přístupové údaje přímo do kódu. V tu chvíli to funguje a nikoho to nebolí. Problém nastane, jakmile kód nahrajete na GitHub nebo ho pošlete dalšímu člověku. Heslo v kódu si přečte každý, kdo se ke kódu dostane.
Zkuste tento prompt:
Projdi celý repozitář a najdi všechna místa, kde jsou přímo v kódu
hesla, API klíče, tokeny nebo jiné přístupové údaje. U každého nálezu
vypiš soubor, řádek a o jaký typ údaje jde. Zkontroluj i konfigurační
soubory a pomocné skripty.
Důležitý detail: smazat nalezené heslo z kódu nestačí. Git si pamatuje celou historii změn, takže heslo zůstává dohledatelné i po smazání. Každý údaj, který kdy v kódu byl, je potřeba změnit u služby, ke které patří.
2. Reálná data zákazníků v repozitáři
Tohle je nález, který majitele překvapí skoro pokaždé. Při vývoji je pohodlné zkoušet aplikaci na skutečných datech: importní skript se jmény zákazníků, tabulka s telefonními čísly, poznámky s adresami. Časem se k tomu přidá uložená historie konverzací s AI, ve které jsou ta samá data vložená do promptů.
Jakmile je repozitář na GitHubu, opustila tato data vaši firmu a leží u poskytovatele v USA. Z pohledu GDPR jste je předali příjemci, o kterém vaši zákazníci nevědí. A stejně jako u hesel platí, že data zůstávají v historii repozitáře i po smazání souboru.
Najdi v repozitáři soubory, které obsahují reálná osobní nebo firemní
data: jména, e-maily, telefonní čísla, adresy, IČO. Zkontroluj i uložené
konverzace s AI, importní skripty, testovací data a dokumenty.
3. Kdo smí co
Většina vibecodovaných aplikací má přihlašování, protože o něj člověk AI požádá. Horší to bývá s tím, co smí přihlášený uživatel dělat. Kontrola rolí se v kódu často kopíruje z místa na místo a na některých místech chybí úplně. Výsledkem je aplikace, kde běžný uživatel může spustit operace určené jen pro administrátora, třeba hromadné odeslání e-mailů zákazníkům nebo mazání záznamů.
Vypiš všechny serverové endpointy aplikace. U každého uveď, jestli
vyžaduje přihlášení a jestli kontroluje roli uživatele. Zvýrazni citlivé
operace, které může spustit kterýkoli přihlášený uživatel: odesílání
e-mailů, mazání dat, správu uživatelů, export dat.
4. Kde aplikace běží
AI nástroje umí aplikaci spustit na vašem počítači jedním příkazem, a tak se stává, že v tomto režimu zůstane i ostrý provoz. Poznáte to podle jednoduchých otázek. Co se stane, když počítač, na kterém aplikace běží, někdo vypne? Existuje záloha dat a zkusili jste někdy obnovu? Můžete vyzkoušet změnu v aplikaci jinde než naostro, před očima uživatelů?
Pokud je odpověď na některou z nich nepříjemná, nemáte provozní prostředí, ale prodloužený vývoj. Pro interní nástroj na pár dní to nevadí. Pro systém, na kterém stojí fakturace nebo komunikace se zákazníky, je to riziko, které jednou vystřelí.
5. Co se stane při chybě
Tohle je nejhůř viditelná oblast, protože dokud vše běží, vypadá aplikace zdravě. Rozdíl se ukáže při první chybě. AI psaný kód má sklon chyby tiše přeskočit a pokračovat dál. Uložení záznamu projde, ale navazující krok selže a nikdo se to nedozví. Po pár měsících se stav v aplikaci rozejde s realitou: sklad ukazuje jiná čísla než regál, dva doklady mají stejné číslo, smazaný záznam vzal s sebou i data, která smazat neměl.
Najdi v kódu místa, kde se po uložení záznamu spouští další operace mimo
transakci, kde se výjimky tiše ignorují nebo jen vypíšou do logu a kde
se záznamy mažou nevratně bez auditní stopy. U každého místa popiš, jaký
nekonzistentní stav může vzniknout.
Limity vlastní kontroly
Prompty výše odhalí hodně, ale mají jeden háček: aplikaci vám kontroluje stejný nástroj, který ty chyby napsal. AI navíc neví, co je pro vaši firmu opravdu vážné. Uniklé heslo k mapovému API a uniklé heslo k databázi se zákazníky vypadají v reportu podobně, ale znamenají úplně jiný problém.
Pokud aplikace pracuje s reálnými daty a firma na ní začíná záviset, nechte si ji projít člověkem, který se vývojem živí. Přesně na to nabízím audit vibecodované aplikace: do týdne od přístupu k repozitáři dostanete písemný report s riziky seřazenými podle závažnosti a 90 minut konzultace, kde vše projdeme. Cena je 12 000 Kč bez DPH za projekt.